Outlook, zero-day già sfruttata: Microsoft la corregge nel Patch Tuesday di novembre
In breve
- Il 10 novembre 2026 Microsoft ha corretto la CVE-2026-124194, falla di Outlook classico che l'azienda indica come già sfruttata.
- Aprendo un file di messaggio malevolo, Outlook può inviare l'hash NTLMv2 dell'utente a un server dell'attaccante senza alcun avviso.
- Secondo SOC Prime e SOCRadar, CISA ha inserito la falla nel catalogo KEV con scadenza al 24 novembre per le agenzie federali USA.
- La patch arriva con gli aggiornamenti di Office. Il totale delle correzioni del mese varia tra 1.093 e 1.235 a seconda della testata.
Il 10 novembre 2026 Microsoft ha pubblicato il Patch Tuesday di novembre. Contiene la correzione della CVE-2026-124194, una vulnerabilità di Outlook classico per Windows che, secondo l’azienda, era già sfruttata dagli attaccanti prima della patch. La falla può far arrivare all’attaccante l’hash NTLMv2 dell’utente, cioè un’impronta derivata dalla password di Windows. Secondo SOC Prime e SOCRadar, lo stesso 10 novembre l’agenzia americana CISA ha aggiunto la vulnerabilità al suo catalogo delle falle sfruttate. Le agenzie federali statunitensi devono correggerla entro il 24 novembre.
La notizia interessa imprese e pubbliche amministrazioni che usano Outlook classico come client di posta. Diverse testate fanno notare un punto pratico: la correzione arriva con gli aggiornamenti di Office e non con l’aggiornamento cumulativo di Windows.
Come funziona la falla
Microsoft classifica la CVE-2026-124194 come vulnerabilità di spoofing. Secondo BleepingComputer e SOCRadar, la gravità assegnata è «Moderate» e il punteggio CVSS è 6,5. È un valore contenuto per una falla già usata negli attacchi. Secondo SOCRadar, l’origine del problema è la mancata visualizzazione di un avviso prima di un’azione rischiosa, classificata come CWE-356. SecurityWeek descrive la falla allo stesso modo: Outlook non avvisa l’utente prima di un’operazione potenzialmente pericolosa.
Cybersecurity News riassume così lo scenario descritto nell’avviso di Microsoft. Un attaccante non autenticato invia un file di messaggio costruito ad arte e convince il destinatario ad aprirlo. A quel punto Outlook si collega a una risorsa di rete controllata dall’attaccante, senza mostrare il consueto avviso sui contenuti esterni. Durante il collegamento viene esposto l’hash NTLMv2 dell’utente. TechRepublic titola che la falla è «already under attack», cioè già sotto attacco.
Secondo ThreatDefence, i prodotti coinvolti sono le versioni di Outlook classico incluse in Microsoft 365 Apps for enterprise, Office LTSC 2024 e Office LTSC 2021, a 32 e 64 bit, prima degli aggiornamenti del 10 novembre. Secondo la stessa fonte, il nuovo Outlook per Windows, Outlook sul web, Outlook per Mac e le app mobili non compaiono nell’elenco. SOC Prime riferisce che Microsoft non ha diffuso indicatori di compromissione legati agli attacchi osservati, come indirizzi IP, domini o nomi di file.
Perché gli hash NTLM contano
L’hash NTLM non è la password in chiaro, ma è un materiale utile a chi attacca. Secondo CSO Online, chi lo ottiene può usarlo in due modi. Può inoltrarlo ad altri sistemi per accedere al posto dell’utente, con un attacco di tipo relay. Oppure può provare a forzarlo per risalire alla password. Rapid7 aggiunge che il relay funziona soprattutto contro i servizi privi di protezioni adeguate. Cita la firma dei messaggi per SMB e LDAP e l’Extended Protection for Authentication per Exchange e Active Directory Certificate Services. Se Outlook è il client di posta di tutti i dipendenti, ogni casella è un possibile punto d’ingresso. Secondo TechRepublic, insieme alle correzioni Microsoft sta rafforzando anche l’autenticazione NTLM.
Il nodo del numero di correzioni
Le testate non danno lo stesso totale di vulnerabilità corrette. Tenable e Cybersecurity News indicano 1.093 CVE. SecurityWeek, CSO Online e SOCRadar ne contano 1.094. BleepingComputer e TechRepublic arrivano a 1.235. Rapid7 parla di 1.092 vulnerabilità riferite ai soli prodotti Microsoft, di cui 745 in Windows. Le differenze dipendono probabilmente dal diverso modo di contare le voci, ma le fonti consultate non lo spiegano. Sulle falle più gravi c’è invece accordo: Tenable, Cybersecurity News e CSO Online ne contano 63 di livello critico.
Tra le falle critiche, Tenable segnala una vulnerabilità di esecuzione di codice remoto in Windows Schannel (CVE-2026-119952) e una in Exchange Server (CVE-2026-118207). Nello stesso rilascio ci sono altre falle di Outlook non indicate come sfruttate. BleepingComputer elenca due vulnerabilità di esecuzione di codice remoto di livello «Important», la CVE-2026-124227 e la CVE-2026-124228, e una di livello critico, la CVE-2026-110043.
Cosa fare adesso: le indicazioni della redazione
Per chi gestisce sistemi in aziende ed enti pubblici, la redazione suggerisce alcune azioni:
- Aggiornare Office, non solo Windows. La correzione per Outlook classico arriva con gli aggiornamenti di Office: chi applica solo l’aggiornamento cumulativo di Windows lascia aperta la falla.
- Consultare la scheda ufficiale della CVE-2026-124194 sulla guida agli aggiornamenti di Microsoft, per verificare build corrette e versioni interessate.
- Controllare il catalogo CISA delle vulnerabilità sfruttate e usarlo come criterio di priorità.
- Ridurre l’esposizione al relay NTLM. Verificare la firma SMB e LDAP e le protezioni sui servizi che accettano l’autenticazione NTLM.
- Analizzare i log. Cercare connessioni in uscita di Outlook verso destinazioni sconosciute ed eventi di autenticazione NTLM anomali nei giorni precedenti alla patch.
- Seguire le comunicazioni dell’Agenzia per la Cybersicurezza Nazionale su acn.gov.it, per eventuali indicazioni rivolte agli operatori italiani.
Cosa resta da chiarire
Microsoft non ha diffuso dettagli sulle campagne in cui la falla è stata sfruttata: non si sa chi abbia condotto gli attacchi né contro quali obiettivi. Resta da chiarire anche il totale ufficiale delle correzioni del mese, su cui le testate divergono. La redazione aggiornerà l’articolo se emergeranno indicatori di compromissione o indicazioni specifiche delle autorità italiane.
Fonti
- Microsoft November 2026 Patch Tuesday fixes 1,235 flaws, Outlook zero-day – BleepingComputer
- Microsoft Patches 1,235 Security Flaws: Outlook Zero-Day Already Under Attack – TechRepublic
- CVE-2026-124194: Microsoft Outlook Zero-Day Exploited to Steal NTLM Hashes – SOC Prime
- Outlook CVE-2026-124194 NTLM Zero-Day: Patching and Hunting – ThreatDefence
- Microsoft November 2026 Patch Tuesday Fixes 1,093 Vulnerabilities, Including Outlook Zero-Day – Cybersecurity News
- Microsoft's November 2026 Patch Tuesday addresses 1093 CVEs (CVE-2026-124194) – Tenable
- Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft – SecurityWeek
- November 2026 Patch Tuesday: 63 Critical Microsoft fixes, plus an Outlook zero day that allows theft of hashed credentials – CSO Online
- November 2026 Patch Tuesday: 1,094 Flaws, One Exploited – SOCRadar
- Patch Tuesday - November 2026 – Rapid7
- Microsoft November Patch Tuesday Fixes More Than 1,000 Flaws, Including Exploited Outlook Zero-Day – Redmond Magazine
- Patch Tuesday novembre 2026: falla zero-day in Outlook e vulnerabilità critiche in Windows – Il Software
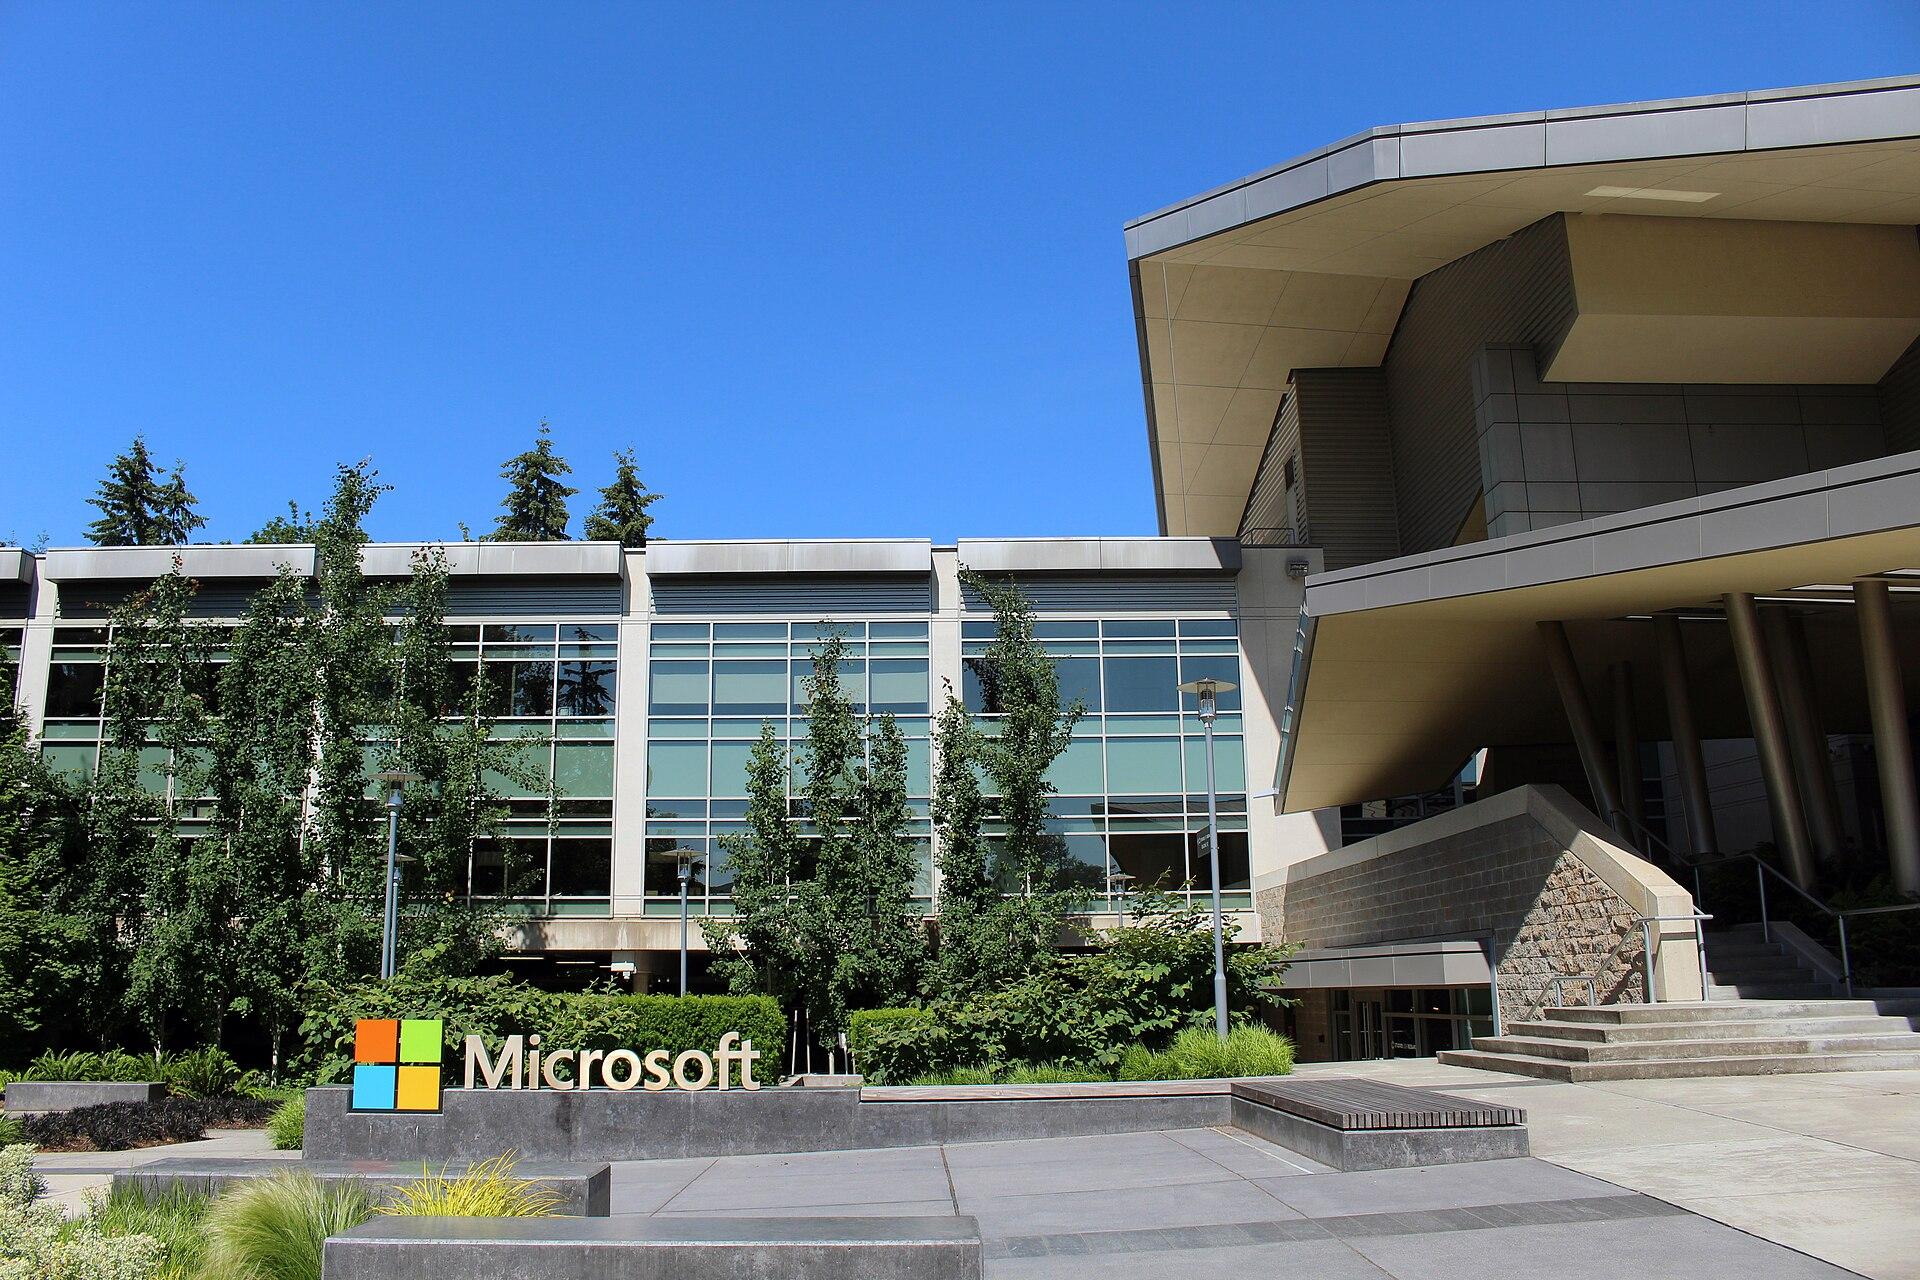
Foto: Building92microsoft, di Coolcaesar, CC BY-SA 4.0, via Wikimedia Commons.
Domande frequenti
Qual è la falla zero-day corretta a novembre?
È la CVE-2026-124194, una vulnerabilità di spoofing di Outlook classico per Windows con punteggio CVSS 6,5. Microsoft la indica come sfruttata, e secondo SOC Prime e SOCRadar CISA l'ha inserita nel catalogo KEV il 10 novembre 2026.
Quali versioni di Outlook sono coinvolte?
Secondo ThreatDefence, Outlook classico in Microsoft 365 Apps for enterprise, Office LTSC 2024 e Office LTSC 2021 prima degli aggiornamenti del 10 novembre. Il nuovo Outlook, Outlook sul web, per Mac e le app mobili non risultano nell'elenco.
Quante vulnerabilità ha corretto Microsoft?
Dipende dalla fonte: 1.093 per Tenable e Cybersecurity News, 1.094 per SecurityWeek e CSO Online, 1.235 per BleepingComputer e TechRepublic. Più fonti concordano su 63 falle critiche.
Cosa conviene fare in azienda?
Secondo la redazione, bisogna installare subito gli aggiornamenti di Office (non basta Windows Update), ridurre l'esposizione al relay NTLM e controllare nei log connessioni ed eventi di autenticazione anomali.
Scritto da
Redazione
La redazione di Cybermag segue innovazione digitale, intelligenza artificiale, cybersecurity e startup, con le fonti di ogni informazione.